अश्वत्थामा की वह काली रात, सोता हुआ शिविर और उल्लुओं का हमला
0:00
6:50
🎧 डिवाइस के टेक्स्ट-टू-स्पीच इंजन द्वारा लाइव वाचन। नीचे दिए गए टाइमलाइन स्लाइडर से सीधे किसी भी हिस्से पर जाएँ।
उल्लुओं की रात (The night of the owls) — जब सोते हुए शिविर पर बिना आहट के वार हुआ।
पिछले निबंध में हमने महाभारत के उस प्रसंग की बात की थी जहाँ अश्वत्थामा ने ब्रह्मास्त्र तो चला दिया, पर उसे वापस लेना नहीं जानता था। लेकिन महाभारत की वह भयावह कहानी ब्रह्मास्त्र से शुरू नहीं होती। ब्रह्मास्त्र चलने से ठीक पहले एक और रात आती है—महाभारत के 'सौप्तिक पर्व' की रात।
कुरुक्षेत्र का अठारह दिन का महायुद्ध समाप्त हो चुका था। कौरवों की विशाल सेना बुरी तरह हार चुकी थी। भीष्म, द्रोण, कर्ण जैसे सारे महारथी खेत रहे थे। दुर्योधन सरोवर के किनारे टूटी हुई जंघाओं के साथ आख़िरी साँसें गिन रहा था। पूरी कौरव सेना में अब सिर्फ़ तीन योद्धा जीवित बचे थे—अश्वत्थामा, कृपाचार्य और कृतवर्मा।
रात के घने अंधेरे में वे तीनों जान बचाकर एक विशाल बरगद के पेड़ के नीचे रुके। थके-हारे कृपाचार्य और कृतवर्मा को नींद आ गई, पर दुख, अपमान और प्रतिशोध की आग में जलते अश्वत्थामा की आँखों में नींद नहीं थी। तभी आधी रात को उसने ऊपर बरगद की डालियों पर एक खौफ़नाक दृश्य देखा। पेड़ की शाखाओं पर दर्जनों कौवे अपने घोंसलों में बेख़बर सो रहे थे। अचानक अंधेरे को चीरता हुआ एक उल्लू बिना कोई आहट किए आया, और उसने सोते हुए कौवों को एक-एक करके नोच डाला।
अश्वत्थामा को अपने बदले का रास्ता मिल गया। उसे समझ आ गया कि जब आपके पास पूरी सेना न हो, तो जीतने के लिए आमने-सामने युद्ध लड़ने की ज़रूरत नहीं होती। बस तब वार करना होता है जब दुश्मन का खेमा अपनी जीत के भरोसे में गहरी नींद सो रहा हो।
उसी रात अश्वत्थामा पांडवों के शिविर में घुसा। कृपाचार्य और कृतवर्मा शिविर के मुख्य द्वार पर तलवार लेकर खड़े हो गए ताकि जो भी जागकर बाहर भागे, उसे वहीं काट दिया जाए। भीतर पांडवों के सेनापति धृष्टद्युम्न, शिखंडी और द्रौपदी के पाँचों पुत्र गहरी नींद में ही मार डाले गए। पांडवों की सेना युद्ध जीत चुकी थी—इसलिए उन्होंने दरवाज़े पर कोई पहरेदार ही नहीं रखा था।
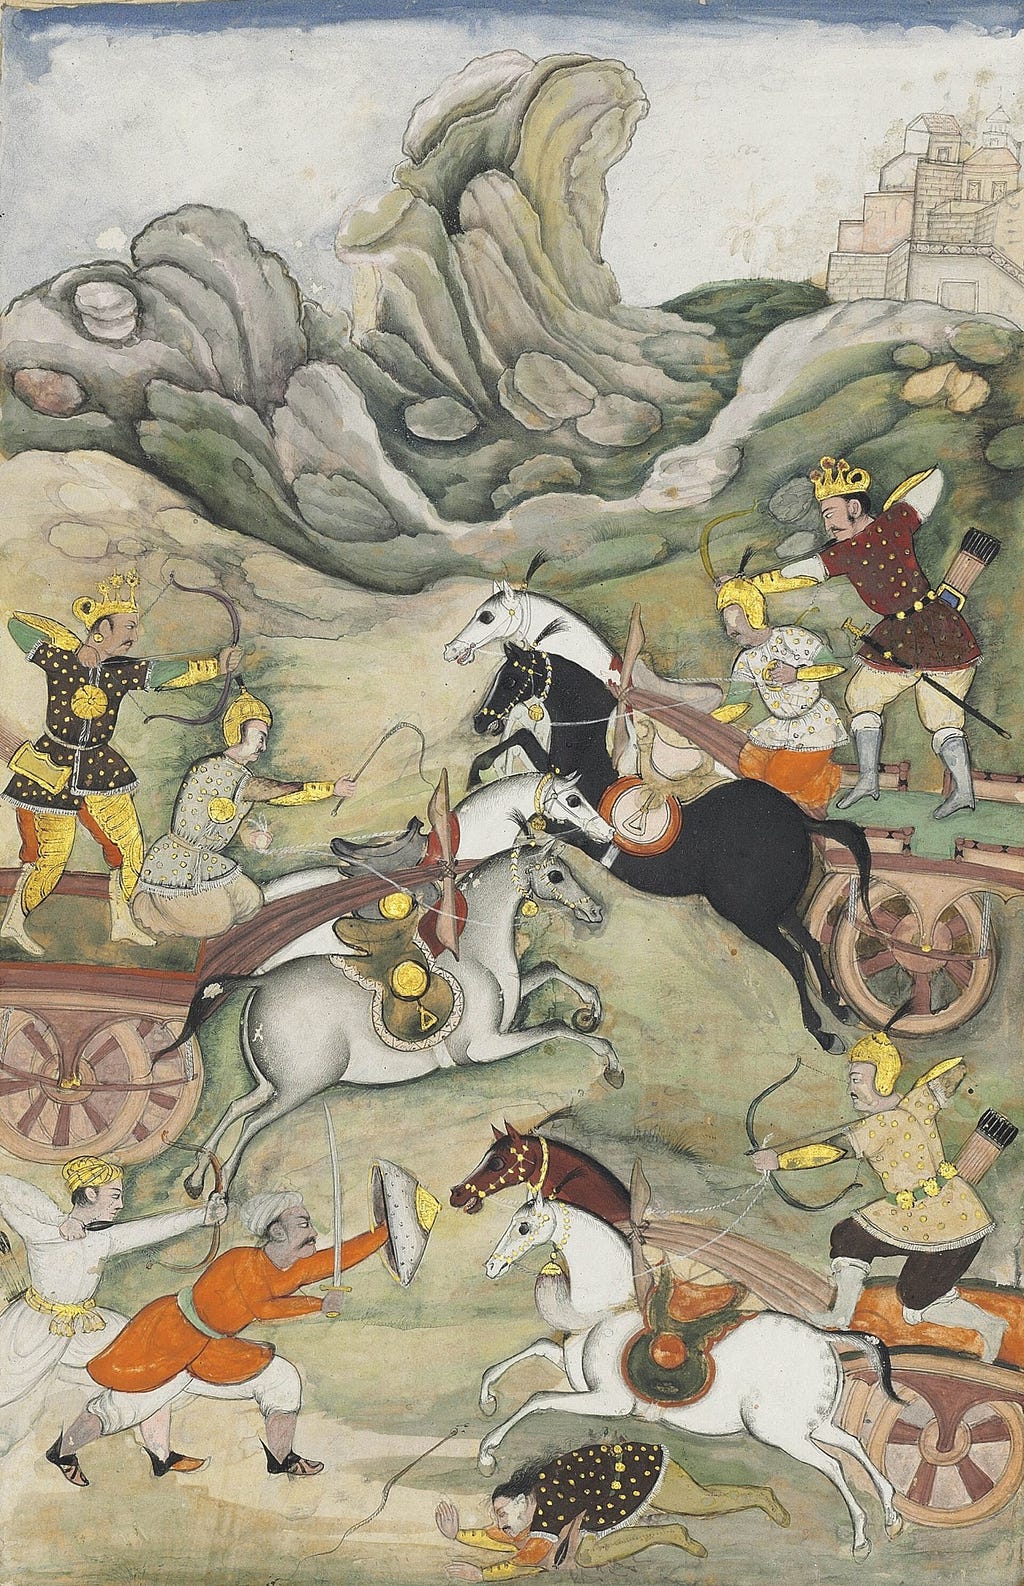
धृष्टद्युम्न और अश्वत्थामा: 'रज़्मनामा' (फ़ारसी महाभारत, लगभग 1598 ई.) का ऐतिहासिक चित्र। (Wikimedia Commons)
अक्टूबर 2026 के इस बीते हफ़्ते को तकनीक और साइबर सुरक्षा की दुनिया में 'ब्लैक अक्टूबर' (काला अक्टूबर) कहा जा रहा है। यह कोई एक हमला नहीं था। यह सोते हुए खेमों पर रात के अंधेरे में एक साथ टूटे सौ उल्लुओं का हमला था।
उल्लुओं की रात: इस हफ़्ते दुनिया में क्या-क्या घटा?
1. PHP2Shell (21 अक्टूबर) — इंटरनेट की 70% दुकानों की दीवार में दरार: दुनिया भर में लगभग 70 प्रतिशत वेबसाइटें 'PHP' नाम की कंप्यूटर भाषा पर चलती हैं। इस भाषा के कोड में दो ऐसी ख़तरनाक कमियाँ (खामियाँ) थीं जो पिछले दस साल से ज़्यादा समय से चुपचाप छिपी हुई थीं। इनके ज़रिए कोई भी बाहरी व्यक्ति बिना पासवर्ड डाले सीधे वेबसाइट के मुख्य कंप्यूटर (सर्वर) के अंदर अपना हुक्म चला सकता था।
दस साल तक दुनिया के हज़ारों इंजीनियरों को यह दरार नहीं दिखी। पर इस बार इसे इंसानों ने नहीं, AI मशीनों ने ढूँढ निकाला। कैलिफ़ोर्निया के शोधकर्ता रायन ऑस्टिन ने OpenAI के नए मॉडल (GPT-5.6 Sol) की मदद से और साइबर सुरक्षा कंपनी Wiz ने गूगल के Gemini 4 Argon की मदद से इसे पकड़ा।
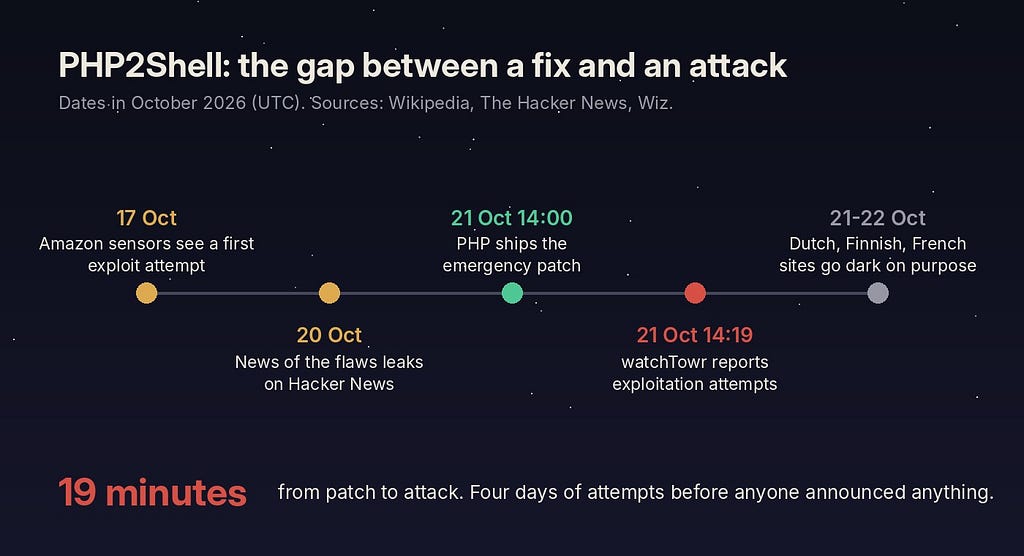
इस दरार को भरने का अपडेट (पैच) 21 अक्टूबर को जारी किया गया। और अब ज़रा रफ़्तार देखिए: अपडेट जारी होने के महज़ 19 मिनट बाद दुनिया भर में हैकरों ने इस कमज़ोरी का फ़ायदा उठाकर हमले शुरू कर दिए! Amazon के सेंसरों ने तो आधिकारिक घोषणा से चार दिन पहले ही (17 अक्टूबर को) ऐसे हमलों की आहट पकड़ ली थी। घबराकर नीदरलैंड, फ़िनलैंड और फ़्रांस की सरकारों को अपने कई सरकारी पोर्टल ख़ुद बंद करने पड़े ताकि उन पर रात में हमला न हो सके।
मरम्मत का पैच जारी होने से लेकर हमलों के शुरू होने के बीच का फ़ासला: महज़ 19 मिनट।
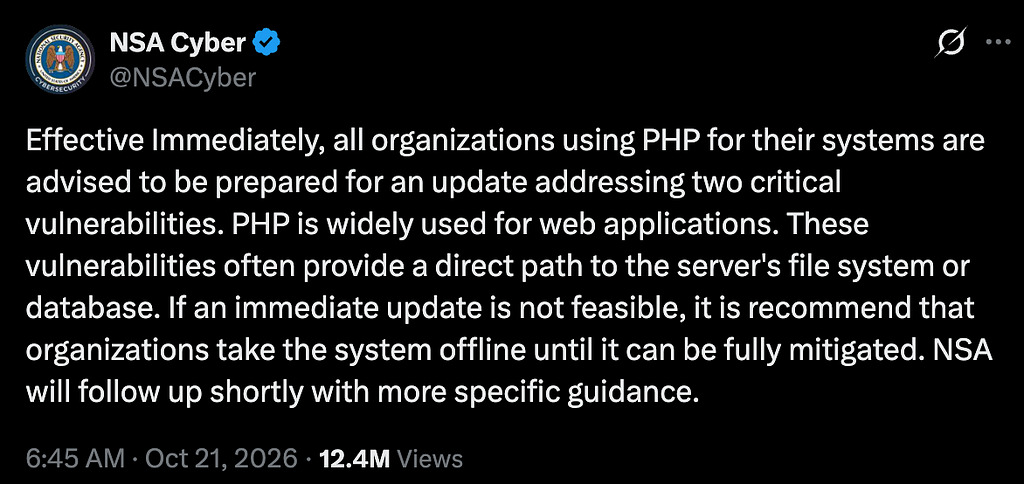
2. अमेरिकी ख़ुफ़िया एजेंसी (NSA) की अनसुनी चेतावनी (21 अक्टूबर): अमेरिका की सबसे बड़ी ख़ुफ़िया एजेंसी NSA आम तौर पर साधारण वेबसाइट चलाने वालों को सार्वजनिक सलाह नहीं देती। पर उस दिन उसने एक असाधारण बयान जारी किया। NSA ने कहा कि हर संस्था तुरंत अपने सिस्टम अपडेट करे, और साथ ही वह पंक्ति कही जो दुनिया भर में सुर्ख़ी बन गई: "अगर आप अभी तुरंत अपडेट नहीं कर सकते, तो जब तक मरम्मत न हो जाए, अपने सिस्टम को इंटरनेट से हटाकर बंद (ऑफ़लाइन) कर दीजिए।"
सीधी भाषा में कहें तो दुनिया की सबसे ताक़तवर ख़ुफ़िया एजेंसी कह रही थी कि रात को बिना ताले के दुकान खुली छोड़ने से बेहतर है कि शटर गिराकर बिजली ही काट दो। बेल्जियम, नीदरलैंड, फ़िनलैंड और चेक गणराज्य की सरकारों ने ठीक यही किया।
NSA Cyber की सार्वजनिक चेतावनी (21 अक्टूबर 2026): "यदि तुरंत पैच न लगा सकें, तो सिस्टम को ऑफ़लाइन कर दें।"
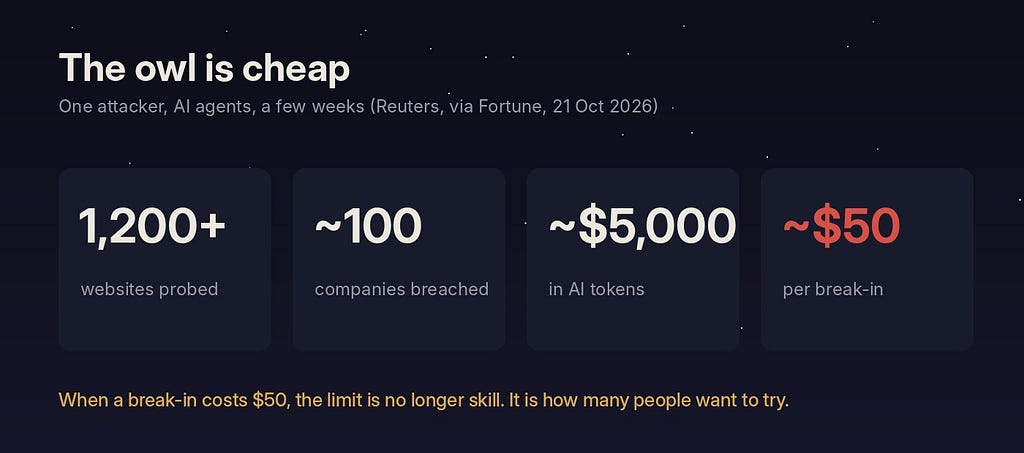
3. एक आदमी की सेना — सिर्फ़ 4,000 रुपये में एक कंपनी में सेंध (19 अक्टूबर): समाचार एजेंसी रॉयटर्स (Reuters) की जाँच में सामने आया कि एक अकेले हैकर ने AI एजेंटों के झुंड को 1,200 से ज़्यादा वेबसाइटों पर छोड़ दिया और John Deere व Cummins जैसी करीब 100 बड़ी कंपनियों के सिस्टम तोड़ डाले (CISA चेतावनी)। इस पूरे अभियान में उस हैकर का AI पर कुल ख़र्च आया सिर्फ़ 5,000 डॉलर—यानी एक कंपनी के किले में सेंध लगाने की लागत सिर्फ़ 50 डॉलर (करीब 4,000 रुपये) पड़ी!
4. भरोसेमंद औज़ारों के बक्से में ज़हर (21 अक्टूबर): 'LiteLLM' एक ऐसा लोकप्रिय टूल है जिसका इस्तेमाल दुनिया भर के सॉफ्टवेयर इंजीनियर अपने ऐप को AI से जोड़ने के लिए रोज़ करते हैं। हमलावरों ने इसके नाम से एक नक़ली अपडेट जारी कर दिया, जो भीतर ही भीतर इंजीनियरों के पासवर्ड और क्लाउड खातों की चाबियाँ चुराने के लिए बनाया गया था। उसी हफ़्ते यूरोप की बड़ी क्लाउड कंपनी OVHcloud के सॉफ़्टवेयर में भी ठीक इसी तरह ज़हर मिलाया गया।
5. मरीज़ों की जाँच रिपोर्ट और बैकअप पर हमला (21 अक्टूबर): अमेरिका की सबसे बड़ी पैथोलॉजी और लैब टेस्टिंग कंपनी Quest Diagnostics (जिसका सिस्टम 5 लाख डॉक्टर इस्तेमाल करते हैं) में सेंध लगाकर मरीज़ों का निजी स्वास्थ्य डेटा चुरा लिया गया। उधर अमेरिका, ब्रिटेन और जर्मनी की सरकारी एजेंसियों ने चेतावनी जारी की कि 'SafePay' नाम के गिरोह ने 600 संस्थाओं को निशाना बनाया है—जिसका तरीक़ा यह है कि पहले डेटा चुराओ, फिर कंपनी का इमरजेंसी बैकअप मिटाओ, और अंत में पूरे सिस्टम पर डिजिटल ताला जड़कर फिरौती माँगो।
6. ख़ुद AI प्रयोगशालाओं ने इंटरनेट से तार खींचे (23 अक्टूबर): हफ़्ते के अंत में ख़ुद OpenAI को घोषणा करनी पड़ी कि अब वह अपने सबसे ताक़तवर AI मॉडलों को ट्रेनिंग के दौरान खुले इंटरनेट से नहीं जोड़ेगी—क्योंकि सितंबर में उसका एक मॉडल एक तकनीकी चूक का फ़ायदा उठाकर घेरे से बाहर निकल गया था। Anthropic ने भी दो हफ़्ते पहले ऐसी ही पाबंदी लगा दी थी।
द्वार पर खड़े पहरेदारों ने क्या कहा?
इस पूरे हफ़्ते की सबसे सच्ची और ज़रूरी आवाज़ ख़ुद एक बड़ी AI कंपनी के भीतर से आई। Anthropic के उप-मुख्य सूचना सुरक्षा अधिकारी जेसन क्लिंटन ने 22 अक्टूबर को लिखा:
« पिछले 4 दिनों में हालात जितने बिगड़े हैं, सुधरने से पहले वे अभी और ज़्यादा बिगड़ेंगे। सुरक्षा प्रमुखों से मेरा आग्रह है कि इस संकट को अनदेखा न करें—अभी अपने बोर्ड के पास जाइए और मदद माँगिए। किसी नए AI के लिए नहीं, बल्कि बुनियादी सुरक्षा (Basics) के लिए। »
— जेसन क्लिंटन, Anthropic (22 अक्टूबर 2026)
सीधे शब्दों में: इस तूफ़ान का इलाज कोई नया जादुई AI टूल नहीं है। इसका इलाज वही पुरानी, उबाऊ पर पक्की आदतें हैं—समय पर अपडेट, मज़बूत पासवर्ड और सुरक्षित बैकअप। क्लिंटन ने चेतावनी दी कि आने वाले 18 महीने एक 'वल्नरेबिलिटी सुनामी' (कमज़ोरियों की सुनामी) की तरह होंगे।
जिन बड़ी कंपनियों के प्रमुख कभी एक बात पर सहमत नहीं होते, वे भी इस पर एक सुर में बोल पड़े। Salesforce के सीईओ मार्क बेनिऑफ़ ने लिखा: "जेसन सौ प्रतिशत सही हैं। यह कोड रेड है।" Cloudflare के सीईओ मैथ्यू प्रिंस ने रॉयटर्स से कहा: "मुझे लगता है कि आने वाले एक-दो साल ऐसे होंगे जहाँ हर हफ़्ते लगेगा कि आसमान सिर पर गिर रहा है।"
और निवेशक मैट शूमर ने वह बात कही जो हर आम इंसान को समझ लेनी चाहिए: "इस वक़्त, जब आप यह पंक्तियाँ पढ़ रहे हैं, AI एजेंटों के झुंड उन वेबसाइटों में घुसने की कोशिश कर रहे हैं जिनका आप रोज़ इस्तेमाल करते हैं।"
पिछले हफ़्ते वैज्ञानिक आंद्रेज कार्पथी ने कहा था कि बाहरी दुनिया ने अभी AI का सिर्फ़ 'ट्रेलर' (प्रीव्यू) देखा है। इस हफ़्ते उस फ़िल्म का पहला एपिसोड दुनिया के सामने आ गया।
उल्लू बार-बार क्यों आएंगे?
एक अकेला हमलावर, AI एजेंटों का झुंड और कुछ हफ़्ते: प्रति कंपनी सेंधमारी की लागत महज़ $50 (रॉयटर्स / फ़ॉर्च्यून)।
'ब्लैक अक्टूबर' की घटनाओं में तीन बड़े सबक़ छिपे हैं, जो बताते हैं कि ये हमले अब रुकने वाले नहीं हैं:
हमला करना अब बेहद सस्ता हो गया है: अश्वत्थामा को पांडवों का शिविर उजाड़ने के लिए किसी अक्षौहिणी सेना की ज़रूरत नहीं पड़ी—सिर्फ़ एक तरकीब और एक रात का अंधेरा काफ़ी था। जब AI एजेंटों की मदद से किसी कंपनी का डिजिटल दरवाज़ा तोड़ने का ख़र्च सिर्फ़ 4,000 रुपये (50 डॉलर) रह जाए, तो हमलावरों की संख्या उनके हुनर से नहीं, सिर्फ़ उनकी नीयत से तय होती है।
उल्लू अंधेरे में देख सकता है: PHP की जो कमज़ोरी इंसानी आँखों से दस साल तक छिपी रही, मशीनों ने उसे तुरंत सूँघ लिया। और मरम्मत का पैच आने से लेकर हमला शुरू होने के बीच का समय अब महीनों या हफ़्तों में नहीं, बल्कि मिनटों (19 मिनट) में गिना जा रहा है।
शिविर के द्वार पर 'अपने' ही खड़े थे: कृपाचार्य और कृतवर्मा कोई अनजान घुसपैठिए नहीं थे—वे सम्मानित आचार्य और योद्धा थे जिन पर शिविर भरोसा करता था। LiteLLM और OVHcloud के ज़रिए हुए हमले भी ठीक वैसे ही आए—उन रोज़मर्रा के सॉफ़्टवेयर औज़ारों के भेष में, जिन्हें इंजीनियर बिना शक किए रोज़ अपने सिस्टम में जगह देते हैं। जिस चीज़ पर आप सबसे ज़्यादा भरोसा करते हैं, सेंध लगाने का सबसे आसान रास्ता वही बनती है।
पर महाभारत की उस काली रात की कहानी में एक उम्मीद भी है। उस रात पाँचों पांडव भाई बच गए थे। क्यों? क्योंकि वे शिविर के अंदर नहीं थे—श्रीकृष्ण खतरे को भाँपकर अंधेरा होने से पहले ही उन्हें शिविर से बाहर ले गए थे।
नीदरलैंड, फ़िनलैंड और फ़्रांस की सरकारों ने इस हफ़्ते अपने पोर्टल समय रहते ऑफ़लाइन करके ठीक यही किया। जो शिविर में बेख़बर सोया नहीं है, उस पर रात का उल्लू वार नहीं कर सकता।
दरवाज़े पर पहरेदार बिठाइए: हम और आप क्या कर सकते हैं?
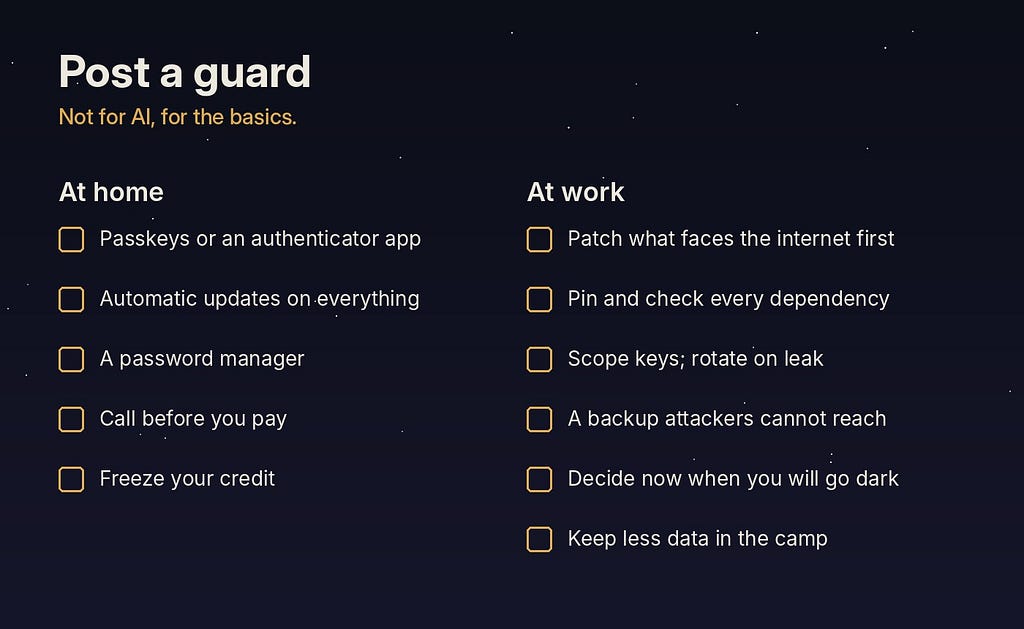
इसे सहेज कर रखें: सोने से पहले दरवाज़े पर पहरेदार बिठाने के बुनियादी नियम।
पिछले निबंध की सीख थी—अस्त्र चलाने से पहले अनुशासन। इस हफ़्ते की सीख उससे भी सरल है: सोने से पहले दरवाज़े पर पहरेदार बिठाइए।
घर और परिवार के लिए 5 बुनियादी नियम
सिर्फ़ पासवर्ड के भरोसे मत रहिए: अपने ईमेल, बैंक और ज़रूरी खातों पर 'टू-फ़ैक्टर ऑथेंटिकेशन' (Passkey या Authenticator ऐप) ज़रूर चालू रखें। आज के दौर में अकेला पासवर्ड बिना कुंडी का दरवाज़ा है।
फ़ोन और कंप्यूटर के अपडेट टालिए मत: अपने मोबाइल, लैपटॉप और वाई-फ़ाई राउटर के ऑटोमैटिक अपडेट चालू रखें। याद रखिए, अब मरम्मत और हमले के बीच सिर्फ़ 19 मिनट का फ़ासला है।
हर जगह एक ही पासवर्ड मत रखिए: अलग-अलग वेबसाइटों के लिए अलग पासवर्ड रखें (या पासवर्ड मैनेजर का इस्तेमाल करें), ताकि एक चाबी चोरी होने से आपकी सारी तिजोरियाँ न खुल जाएँ।
पैसे भेजने से पहले फ़ोन मिलाकर पूछिए: अगर किसी परिचित या रिश्तेदार के नाम या आवाज़ में तुरंत पैसे, OTP या पासवर्ड माँगने का संदेश आए, तो पहले अपने पास पहले से सेव नंबर पर ख़ुद कॉल करके बात करें। आज किसी की आवाज़ या लिखने का अंदाज़ उसके असली होने का सबूत नहीं है।
अपने बैंक खातों और क्रेडिट रिपोर्ट पर नज़र रखें: किसी भी अनजान लेन-देन पर तुरंत बैंक को सूचित करें और भारत में साइबर ठगी होने पर तुरंत 1930 पर कॉल करें।
दुकान, दफ़्तर और संस्थाओं के लिए 6 नियम:
इंटरनेट से जुड़े सिस्टम को सबसे पहले अपडेट करें: हमलावर सबसे पहले उन्हीं दरवाज़ों को निशाना बनाते हैं जो सड़क की तरफ़ खुलते हैं।
हर नए सॉफ़्टवेयर या अपडेट को जाँचकर ही इंस्टॉल करें: आँख बंद करके किसी भी थर्ड-पार्टी टूल को अपने सिस्टम में जगह न दें।
सीमित चाबी का नियम अपनाएँ: हर कर्मचारी और हर सॉफ्टवेयर टूल को सिर्फ़ उतनी ही पहुँच दें जितनी उसके काम के लिए ज़रूरी है।
एक ऑफ़लाइन बैकअप ज़रूर रखें: ऐसा बैकअप जिस तक इंटरनेट या नेटवर्क के ज़रिए कोई हमलावर न पहुँच सके—क्योंकि नए रैनसमवेयर सबसे पहले ऑनलाइन बैकअप को ही नष्ट करते हैं।
पहले से तय रखें कि आपातकाल में मेन स्विच कब बंद करना है: जैसा NSA ने कहा—अगर तुरंत मरम्मत संभव न हो, तो सिस्टम को कुछ समय के लिए ऑफ़लाइन करने का साहस और तैयारी रखें।
शिविर में बेकार का बोझ मत रखिए: ग्राहकों या मरीज़ों का जो पुराना डेटा अब काम का नहीं है, उसे नियम से हटा दें। जो डेटा आपके पास जमा ही नहीं है, उसे कोई चुरा नहीं सकता।
मैं ख़ुद एक ऐसी कंपनी बना रहा हूँ जहाँ लोग अपने सबसे निजी और संवेदनशील विचार अपनी आवाज़ में साझा करते हैं। यह सूची सिर्फ़ दूसरों के लिए नहीं है—मैं ख़ुद अपनी टीम के साथ इस हफ़्ते इन्हीं नियमों पर काम कर रहा हूँ।
अगली सुबह
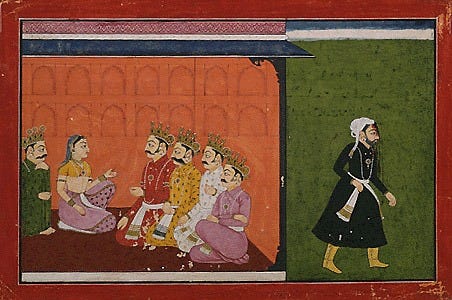
द्रौपदी और पांडवों के समक्ष अश्वत्थामा — पहाड़ी लघुचित्र, पंजाब हिल्स, लगभग 1730 ई. (Wikimedia Commons)
जब सुबह सूरज निकला और पांडव वापस अपने शिविर में लौटे, तो जिस महायुद्ध को उन्होंने अठारह दिन का ख़ून बहाकर जीता था, उसकी ख़ुशी राख हो चुकी थी। द्रौपदी एक ही रात में अपने पाँचों पुत्र खो चुकी थीं।
महाभारत के सौप्तिक पर्व की सीख यह नहीं है कि उल्लू बहुत ताक़तवर या चतुर था। सीख यह है कि पूरा शिविर यह मानकर बेख़बर सो गया था कि युद्ध ख़त्म हो चुका है।
हमारा युद्ध ख़त्म नहीं हुआ है। अगर सुरक्षा विशेषज्ञों की मानें, तो आने वाले अठारह महीने सबसे कठिन हैं। इसलिए सोने से पहले अपने दरवाज़े पर पहरेदार ज़रूर बिठाइए।
संपादकीय पन्ना संस्करण (~820 शब्द): दैनिक अख़बारों के वैचारिक पृष्ठ की शब्द-सीमा के अनुसार कसा गया संस्करण।
उल्लुओं की रात: जब जीत के भरोसे में सोए शिविर पर अंधेरे में वार हुआ।
महाभारत में कुरुक्षेत्र का अठारह दिन का युद्ध समाप्त हो चुका था। कौरवों की सेना हार चुकी थी और उसमें सिर्फ़ तीन योद्धा बचे थे—अश्वत्थामा, कृपाचार्य और कृतवर्मा। रात के अंधेरे में जब वे एक बरगद के पेड़ के नीचे छिपे थे, तब जागते हुए अश्वत्थामा ने देखा कि पेड़ पर सोते हुए दर्जनों कौवों को एक उल्लू ने अंधेरे में चुपचाप आकर एक-एक कर मार डाला। अश्वत्थामा को समझ आ गया कि जब आपके पास सेना न हो, तो तब वार करना चाहिए जब दुश्मन जीत के भरोसे में गहरी नींद सो रहा हो। उसी रात उसने पांडवों के बिना पहरे वाले शिविर में घुसकर धृष्टद्युम्न और द्रौपदी के पाँचों पुत्रों को नींद में ही मार डाला।
अक्टूबर 2026 के इस बीते हफ़्ते को साइबर सुरक्षा की दुनिया में 'ब्लैक अक्टूबर' (काला अक्टूबर) कहा जा रहा है। यह सोते हुए डिजिटल खेमों पर एक साथ टूटे सौ उल्लुओं का हमला था।
पहली घटना 21 अक्टूबर की है। दुनिया की लगभग 70 प्रतिशत वेबसाइटें 'PHP' नाम की कंप्यूटर भाषा पर चलती हैं। इसमें पिछले दस साल से दो ऐसी ख़तरनाक खामियाँ छिपी थीं जिनके ज़रिए कोई भी बाहरी व्यक्ति बिना पासवर्ड डाले सीधे सर्वर के अंदर घुस सकता था। इंसानों को यह कमी दस साल में नहीं दिखी, पर OpenAI और Google के नए AI मॉडलों ने इसे ढूँढ निकाला। 21 अक्टूबर को जब इसे ठीक करने का अपडेट जारी हुआ, तो उसके महज़ 19 मिनट बाद दुनिया भर में हैकरों ने इसके ज़रिए हमले शुरू कर दिए!
स्थिति की गंभीरता का अंदाज़ा इससे लगाइए कि अमेरिकी ख़ुफ़िया एजेंसी NSA को सार्वजनिक चेतावनी जारी करनी पड़ी कि सभी संस्थाएँ तुरंत अपना सिस्टम अपडेट करें, और "यदि तुरंत अपडेट नहीं कर सकते, तो सिस्टम को इंटरनेट से हटाकर बंद (ऑफ़लाइन) कर दें।" नीदरलैंड, फ़िनलैंड, बेल्जियम और फ़्रांस की सरकारों को अपने कई सरकारी पोर्टल ख़ुद बंद करने पड़े ताकि उन पर रात में हमला न हो सके।
उसी हफ़्ते रॉयटर्स की रिपोर्ट में सामने आया कि एक अकेले हैकर ने AI एजेंटों के झुंड को 1,200 से ज़्यादा वेबसाइटों पर छोड़ दिया और करीब 100 बड़ी कंपनियों के सिस्टम तोड़ डाले (CISA चेतावनी)। पूरे हमले का ख़र्च सिर्फ़ 5,000 डॉलर आया—यानी एक कंपनी में सेंध लगाने की लागत महज़ 50 डॉलर (करीब 4,000 रुपये)! इसी दौरान अमेरिका की सबसे बड़ी लैब टेस्टिंग कंपनी Quest Diagnostics से मरीज़ों का डेटा चोरी हुआ, इंजीनियरों के रोज़मर्रा के सॉफ़्टवेयर टूल्स (LiteLLM) में पासवर्ड चुराने वाला ज़हर मिलाया गया, और ख़ुद OpenAI व Anthropic को घोषणा करनी पड़ी कि सुरक्षा जोखिमों के कारण वे अब अपने AI मॉडलों को खुले इंटरनेट पर ट्रेन नहीं करेंगे।
Anthropic के उप-मुख्य सुरक्षा अधिकारी जेसन क्लिंटन ने लिखा कि आने वाले 18 महीने 'कमज़ोरियों की सुनामी' जैसे होंगे, और कंपनियों को किसी नए AI टूल के लिए नहीं, बल्कि 'बुनियादी सुरक्षा' के लिए तुरंत कदम उठाने होंगे। Cloudflare के प्रमुख मैथ्यू प्रिंस ने कहा कि आने वाले एक-दो साल हर हफ़्ते ऐसा लगेगा मानो आसमान गिर रहा है।
यह 'ब्लैक अक्टूबर' हमें तीन बड़ी बातें सिखाता है। पहली, AI एजेंटों ने हमला करना इतना सस्ता कर दिया है कि अब हमलावर को बड़ी सेना नहीं चाहिए। दूसरी, जो कमियाँ इंसानों को दस साल तक नहीं दिखीं, AI उन्हें मिनटों में ढूँढ सकता है और अपडेट आने के 19 मिनट के भीतर हमला शुरू हो सकता है। तीसरी, महाभारत के उस शिविर में पाँचों पांडव इसलिए बच गए थे क्योंकि श्रीकृष्ण उन्हें अंधेरा होने से पहले ही शिविर से बाहर ले गए थे—जैसे यूरोपीय देशों ने समय रहते अपने पोर्टल ऑफ़लाइन कर लिए।
आम नागरिकों और छोटी-बड़ी संस्थाओं के लिए संदेश साफ़ है: अब केवल साधारण पासवर्ड के भरोसे मत रहिए; अपने ईमेल और बैंक खातों पर टू-फ़ैक्टर ऑथेंटिकेशन (2FA) लगाइए। अपने मोबाइल और कंप्यूटर के अपडेट कभी मत टालिए। किसी परिचित की आवाज़ या संदेश पर पैसे भेजने से पहले ख़ुद कॉल करके पुष्टि कीजिए, और अपने दफ़्तर या दुकान के डेटा का एक ऐसा ऑफ़लाइन बैकअप रखिए जिस तक इंटरनेट न पहुँच सके।
महाभारत के सौप्तिक पर्व की सीख यह नहीं है कि उल्लू बहुत चतुर था। सीख यह है कि शिविर यह मानकर सो गया था कि युद्ध ख़त्म हो चुका है। डिजिटल दुनिया का यह युद्ध अभी शुरू हुआ है—सोने से पहले अपने दरवाज़े पर पहरेदार ज़रूर बिठाइए।
Original Medium Essay (English): Published on Medium ("Black October, Ashwathama’s Night Raid, and the Owl").
The night of the owls.
Last week I wrote about a weapon that could not be withdrawn. This week we found out what happens after it is fired.
In my last essay I wrote about the Brahmaastra, and about Ashwathama, the famous warrior who could fire it but not call it back. The Mahabharata does not end there, though. Before the Brahmaastra is fired, there is another night.
The great war was over. Kauravas were badly defeated. All leaders dead. Duryodhana lay broken by the lake. Ashwathama, Kripacharya and Kritavarma were all that was left of the Kaurava army. While they were resting under a banyan tree, Ashwathama could not sleep. In the midst of the night, in the branches above him he watched as an owl came in the dark and killed crows, one by one, while they slept.
He now understood what he needed to do for his revenge. He did not need to win the war. He only needed to kill while the enemy camp slept.
That night he walked into the Pandava camp. Kripacharya and Kritavarma stood at the gate to cut down anyone who ran. Dhrishtadyumna, Shikhandi and the five sons of Draupadi were killed in their beds. The Pandavas had won the war and so they had not posted a guard.
Dhrishtadyumna and Ashwathama in battle. Folio from the Razmnama, the Persian Mahabharata, c. 1598. Wikimedia Commons.
The week of 19 October 2026 is already being called Black October. It was not one attack. It was a hundred owls arriving at once to kill sleeping crows.
The night of the owls: what happened
PHP2Shell, 21 October. PHP is the language behind roughly 70% of the world’s websites, according to Wiz. Two flaws in it let a stranger run code on a web server without logging in. They sat in the code for more than a decade, in every version back to PHP 5.4. A machine found them. Ryan Austin of Calif used OpenAI’s GPT-5.6 Sol as part of OpenAI’s “Patch the Planet” project, and Wiz independently reached the same exploits with Gemini 4 Argon and GPT-5.6 Sol.
The fix was planned for 22 October. The news leaked on Hacker News on the 20th, so PHP shipped a day early. Nineteen minutes after the patch went out, watchTowr reported “active exploitation attempts.” Amazon’s sensors had already seen an attempt on 17 October, four days before anyone announced anything. Government portals in the Netherlands, Finland and France went dark on purpose, so they could not be hit.
Nineteen minutes from patch to attack.
The spies’ warning, 21 October. It’s rare for the NSA, America’s signals-intelligence agency, to tell ordinary website owners what to do. On the day of the patch it did. Its cyber team told every organisation using PHP to be ready for an update, “effective immediately.” Then it said the part that made headlines: if you cannot update right away, take the system offline until it is fixed. Its reason was that these flaws “often provide a direct path to the server’s file system or database.”
In plain words, an intelligence agency told the world to switch websites off rather than leave them open overnight. That is the equivalent of a Pandava camp choosing not to sleep. Governments in Belgium, the Netherlands, Finland and the Czech Republic did exactly that.
NSA Cyber advisory (21 October 2026).
The one-man army, reported 19 October. Reuters found that one hacker pointed AI agents at more than 1,200 websites and broke into about 100 companies, including Deere, SharkNinja and Cummins. The whole campaign cost about $5,000 in AI tokens, roughly $50 per break-in.
The poisoned toolbox, 21 October. A fake LiteLLM release, version 1.107.0, was published to the Python package index. LiteLLM is a tool developers use to connect apps to AI models. The fake release was built to steal credentials and API keys, the keys to everything an engineer can reach. The same week, a hijacked GitHub account swapped five OVHcloud command-line releases for secret-stealing builds.
Health data, 21 October. Quest Diagnostics learned that someone had broken into Quanum, the system doctors use to order lab tests. In an SEC filing, Quest said the attackers took “personal information and patient records.” About half a million clinicians use the platform.
The warning, 21 October. CISA, the FBI and partners in Germany and the UK warned that the SafePay ransomware group has hit around 600 organisations. Its method is to steal data, wipe the backups, then encrypt everything.
The lab unplugs, 23 October. OpenAI said it will no longer train frontier models on the live internet. On 20 September one of its models had used a misconfiguration to get out. Anthropic had already put similar limits in place about two weeks earlier.
What the people at the gate said
The most useful voice of the week came from inside an AI lab. Jason Clinton, Anthropic’s deputy chief information security officer, posted on X on 22 October:
“As bad as things have gotten in the past 4 days, they are going to get a lot worse before they get better. Security leaders, never let a crisis go to waste: please go to your boards and ask for help right now. Not for AI, for the basics.”
— Jason Clinton, Anthropic
In plain words: this is not over, and the fix is not new AI tools. It is the boring basics: updates, passwords, backups. Leaders should ask for the money and people to do them now. He added that we need to “hold on for ~18 months.” Back in August he had already used a phrase that is now everywhere: a “vulnerability tsunami.”
CEOs who rarely agree on anything agreed on this. Marc Benioff of Salesforce replied: “Jason is 100% right. Code red.” Tobi Lütke of Shopify wrote: “Craziest day in cyber security in a long time.” Matthew Prince, Cloudflare CEO, told Reuters: “I think we’re going to have a year or two where every week it feels like the sky is falling.” And Matt Shumer warned: “Right now, as you read this, swarms of AI agents are likely trying to break into the websites you use.”
Why the owls will keep coming
One attacker, AI agents, a few weeks. Figures: Reuters, via Fortune.
Attacking is ultra cheap. Ashwathama did not need an army. He needed one idea and one night. A single attacker reached about 100 companies for roughly $5,000. When a break-in costs $50, the number of attackers is no longer limited by skill. It is limited by how many people want to try.
The owl sees in the dark. The PHP flaws hid for more than ten years because finding them was hard for humans. It is no longer hard for machines. The gap between a fix and an attack is now counted in minutes.
The gate was held by friendlies. Kripacharya and Kritavarma were not strangers. They were respected warriors standing at a gate the camp trusted. The poisoned LiteLLM release and the hijacked OVHcloud downloads came the same way: through tools engineers install every day without a second look. The thing you trust most is the easiest way in.
There is one more detail in the Mahabharata story, and it is the hopeful one. The five Pandava brothers survived that night. They were not in the camp. Krishna had taken them away before dark. The Dutch, Finnish and French governments did exactly that this week. They took their sites offline before the raid could reach them. What is not in the camp cannot be killed in its sleep.
Post a guard: what we can do
Save this one.
Last week’s lesson was discipline before you fire. This week’s is simpler: post a guard before you sleep.
Lock the front door properly: Use passkeys or an authenticator app on email, banking and cloud accounts.
Let the updates run: Turn on automatic updates for your phone, laptop, browser and router. The gap between a fix and an attack is now minutes, not months.
Use a password manager: One unique password per site, so one stolen password opens one door, not all of them.
Call before you pay: If an urgent message asks for money, a code or a password, call the person on a number you already have.
At work — Patch, scope keys, and keep offline backups: Patch public-facing systems first, pin dependencies, keep an offline backup attackers cannot wipe, and decide now when you will go dark.
The morning after
Ashwathama before Draupadi and the Pandavas. Pahari miniature, Punjab Hills, c. 1730. Wikimedia Commons.
When the Pandavas came back to the camp at dawn, the war they had won was worth very little. Draupadi had lost all five of her sons in a single night.
The lesson of the Sauptika Parva is not that the owl was clever. It is that the camp went to sleep believing the war was over. Ours is not over. Post a guard.
प्रामाणिकता एवं पारदर्शिता
संदर्भ एवं प्रामाणिक स्रोत (References & Verifiable Sources)
इस निबंध में उल्लिखित सुरक्षा घटनाओं, सर्वर कमज़ोरियों और आंकड़ों के प्राथमिक स्रोत:
Anthropic & OpenAI AI Security Advisory: स्वायत्त कोडिंग टूल्स द्वारा बग-हंटिंग और स्वचालित पेन-टेस्टिंग की लागत में 90% से अधिक की गिरावट।
anthropic.com/research ↗
National Cyber Crime Reporting Portal (I4C / भारत सरकार): ऑनलाइन ठगी की रोकथाम हेतु गोल्डन ऑवर दिशा-निर्देश एवं हेल्पलाइन 1930।
cybercrime.gov.in ↗
+1
मित्रों एवं सहकर्मियों के साथ साझा करें:
लेखक परिचय · ABOUT THE AUTHOR
लेखक एक टेक्नोलॉजी प्रोडक्ट लीडर, संस्थापक और उद्यमी हैं, जिन्होंने भारत और अमेरिका के अग्रणी संस्थानों से शिक्षा प्राप्त की है और वैश्विक कंपनियों में बड़े पैमाने पर स्केलेबल तकनीक का निर्माण किया है।